
Iluzija „Sigurnog neta“: Kako je zaštita postala digitalni kavez
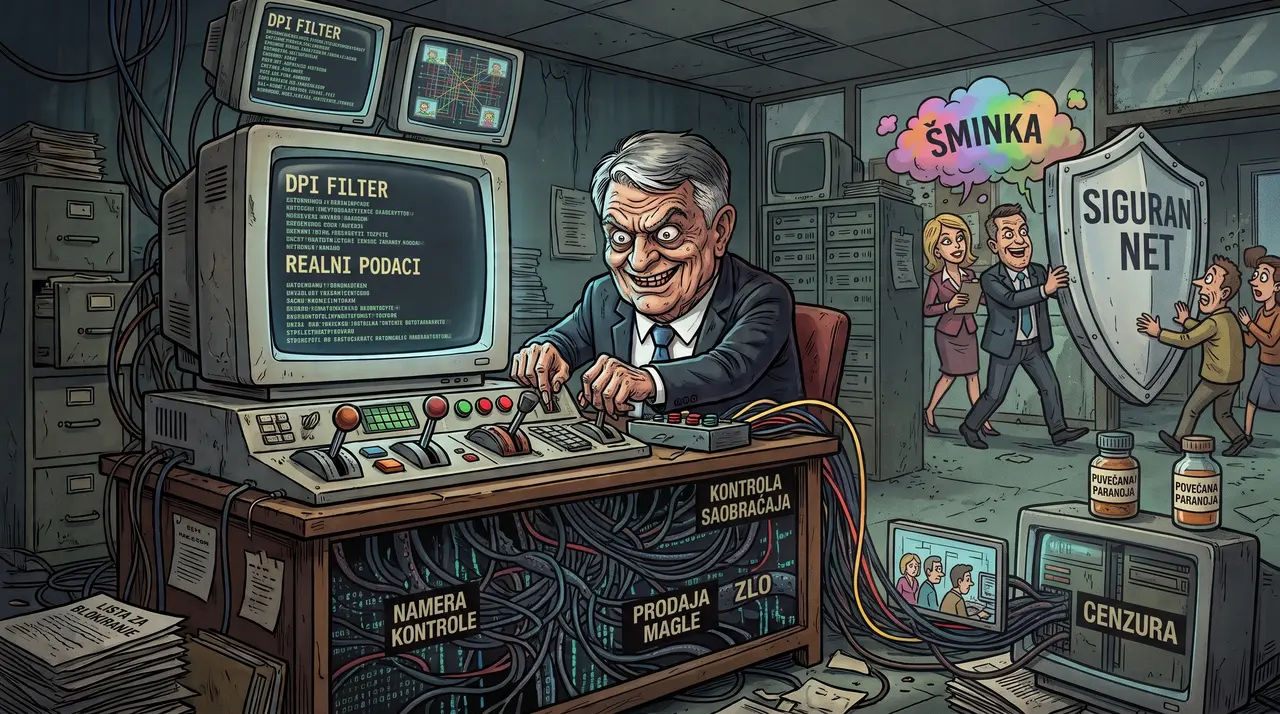
Verovatno ti sa svih strana iskaču reklame velikih operatora za takozvani „Siguran net“.
Priča zvuči skroz primamljivo: platiš sitno mesečno, uključiš opciju i njihova mreža te navodno sama štiti od virusa, hakera i sumnjivih sajtova. Ne moraš ništa da instaliraš, ne moraš da razmišljaš, ruter i mreža rade sve umesto tebe.
Ali poslednjih dana domaći internet bruji o nečemu sasvim drugom.
Ljudi masovno kače skrinšotove na mrežama: pokušaš da uđeš na običan domaći sajt, studentski portal ili blog koji kritikuje sistem, a umesto stranice dočeka te drečavo crveno upozorenje operatora: „Pristup je blokiran. Ovaj sajt je opasan.“
Kada se to desi na sajtovima koji nemaju nikakve veze sa virusima ili prevarama, vreme je da skinemo marketinšku šminku i pogledamo šta se tehnički krije iza ove opcije.
Kako tačno radi „Siguran net“?
Iza pompeznog naziva krije se jednostavan mrežni mehanizam: DNS filtriranje.
Svaki put kada u pretraživač ukucaš adresu nekog sajta, tvoj telefon ili kompjuter prvo pita DNS server tvog operatora za njegovu tačnu IP adresu, kako bi uopšte znao gde da se poveže.
Ako imaš uključen „siguran net“, operator presreće taj tvoj upit i proverava ga na svojoj listi blokiranih adresa:
- Ako domen nije na spisku, veza prolazi normalno.
- Ako je domen na spisku, provajder ti namerno podmetne lažan odgovor (DNS sinkholing) i umesto sajta koji si tražio, na ekran ti izbaci svoju stranicu sa upozorenjem.
U teoriji, taj spisak opasnih adresa trebalo bi da se puni automatski iz globalnih bezbednosnih baza koje prate stvarne hakere, malvere i lažne bankarske stranice.
U praksi, svaki takav sistem ima jedno malo dugme: ručni unos domena.
Kada inženjering postane alat za kontrolu
Onog trenutka kada se na blok-listi pojavi sajt koji u svom kodu nema ni trunku zlonamernog softvera, već samo tekstove, vesti i stavove, priča o bezbednosti pada u vodu.
To znači da sistem nije reagovao automatski na tehnički rizik. To znači da je neko u sistemu operatora seo za računar, otvorio administratorski panel i namerno, ručno ukucao adresu tog sajta da bi ga sklonio od očiju korisnika.
Korisnik u tom trenutku dobija direktnu neistinu. Mreža mu javlja da je sajt tehnički opasan po njegov uređaj, a u stvarnosti mu se servira cenzura pod maskom brige za bezbednost.
Šta je sledeći korak: Ko odlučuje šta smeš da vidiš?
Ako prihvatimo da provajder ima pravo da ručno bira šta je za nas „bezbedno“, otvorili smo Pandorinu kutiju.
Gde se tačno povlači granica?
- Hoće li sutra kao „opasan“ biti označen sajt konkurentske firme samo zato što nudi jeftinije pakete ili telefone?
- Da li će volšebno biti blokiran nezavisni striming koji prenosi utakmicu, samo da bi te naterali da platiš njihov skupi TV paket?
- Da li će pod maskom „zaštite od virusa“ onemogućiti skidanje filmova sa interneta, kako bi morao da ih iznajmljuješ kroz njihove precenjene videoteke?
Onog sekunda kada operator počne da bira šta smeš, a šta ne smeš da otvoriš na internetu koji pošteno plaćaš svakog meseca, ti više nisi korisnik slobodne mreže. Ti si u kontrolisanom kavezu.
Uloga provajdera je da prenosi podatke, a ne da glumi cenzora
Osnovni stub modernog interneta zove se mrežna neutralnost.
Zadatak internet provajdera je da bude stabilna, brza i čista cev kroz koju podaci nesmetano putuju. Provajder nije urednik medija, nije moralni sudija i nema pravo da koristi svoju infrastrukturu kako bi manipulisao time šta građani čitaju.
Rešenja za bezbednost treba da budu u tvojim rukama: kroz svest o tome gde ostavljaš podatke, korišćenje pouzdanih bezbednosnih aplikacija na uređajima i nezavisne DNS servise koje sam biraš, a ne kroz skrivene liste u centrali operatora.
Kako to zapravo treba da izgleda: Inženjerski standard BrzNeta
Kada smo gradili BrzNet optičku mrežu, postavili smo jedno jednostavno pravilo od kog ne odstupamo: korisnik ima pravo na apsolutno čist, slobodan i nefiltriran internet.
Kod nas ne postoji "traffic shaping" (veštačko usporavanje određenog saobraćaja), niti ti naplaćujemo „siguran net“ kao nekakvu magičnu dodatnu pretplatu od par stotina dinara.
Zašto? Zato što se prava bezbednost ne prodaje kao marketinški dodatak, već se rešava na nivou jezgra same mreže:
- Maksimalna zaštita u korenu: Naši mrežni sistemi u realnom vremenu neutrališu masovne DDoS napade i pokušaje presretanja saobraćaja pre nego što uopšte stignu do tvog rutera. Ti napadi se ubijaju na nivou protokola i rutiranja, a ne blokiranjem domena koje želiš da posetiš.
- Mrežna neutralnost bez kompromisa: Tvoj internet je tvoj. Bilo da skidaš velike fajlove, gledaš prenos meča, igraš igre sa minimalnim odzivom ili otvaraš portale koji se nekome ne dopadaju, tvoj saobraćaj ima isti, maksimalni prioritet.
- Nezavisni mrežni resursi: Kao zvanični registar sopstvenih IP resursa sa direktnim međunarodnim optičkim linkovima, imamo potpunu kontrolu nad integritetom ruta. Podaci naših korisnika ne lutaju kroz sumnjive domaće filtere.
- Inženjeri dostupni 24/7: Kada pozoveš podršku, sa druge strane ne sedi agent koji čita unapred naučeni scenario iz kol-centra, već tehnički tim i inženjeri koji u svakom trenutku znaju stanje svakog mrežnog čvora i stoje na raspolaganju danju i noću.
Umesto da korisnike držimo u zabludi i podmećemo im lažne crvene ekrane, mi ulažemo u edukaciju, stabilan hardver i najmoderniju optičku infrastrukturu u zemlji. Zato BrzNet korisnici već danas surfuju na tehnički najčistijoj i najsigurnijoj mreži u Srbiji, bez straha da će im neko iza leđa gasiti sajtove.
Sledeći put kada ti na ekranu iskoči crveno obaveštenje da te tvoj provajder „čuva od opasnosti“, postavi sebi samo jedno pitanje: ko je zapravo odlučio šta smeš da vidiš na svom ekranu?
Autor: Boris Stojanović, BIZNET Blog